
Compliance, visualisiert.
WOMBATpass ist die Open-Source-Compliance-Plattform für moderne Infrastruktur. Parsen Sie Terraform und AWS CDK, prüfen Sie über 100 Wombat-Controls über 8 Säulen, erkunden Sie die Ergebnisse im Browser und erzeugen Sie prüferfertige Berichte — alles aus demselben Stack aus CLI, Server und Dashboard. Keine Cloud-Zugangsdaten nötig.
Drei Ebenen. Ein Compliance-Workflow.
WOMBATpass kombiniert eine CLI mit einem Persistenz-Server und einem Web-Dashboard: ein dreischichtiger Stack für Engineering-Teams, die kontinuierliche Compliance brauchen, ohne an Tempo einzubüßen.
wafpass
Zentrale Prüf-Engine.
Parst Terraform und AWS CDK und läuft in CI/CD-Pipelines. Keine Cloud-Zugangsdaten nötig.
wafpass-server
FastAPI-Persistenzschicht.
Speichert Runs, Waiver, Risikoakzeptanzen, Secret-Findings und Audit-Ereignisse. PostgreSQL mit automatischen Migrationen.
wafpass-dashboard
React-Web-Dashboard.
Über 22 Seiten zur Compliance-Analyse, prüferfertiger Nachweis-Export und RBAC-Rollenverwaltung.
Nehmen Sie die Controls mit.
Laden Sie den vollständigen Wombat-Controls-Katalog als YAML herunter oder holen Sie sich ein Checkov-kompatibles Policy-Bundle, das direkt aus denselben Quelldateien erzeugt wird.
Das Checkov-Bundle wird bei Bedarf aus denselben über 100 Control-Definitionen erzeugt und enthält eine Policy pro automatisierter Prüfaussage.
Ein Klick bis zur Behebung.
WOMBATpass stellt Compliance-Daten so dar, dass der nächste Schritt offensichtlich ist — ob Sie als CISO den Überblick suchen oder als Engineer ein FAIL beheben.
Eine Ansicht über alle Regionen.
Global Operations Center. Farbcodierte Regionskacheln zeigen sofort, wo die Infrastruktur steht. Rot bedeutet aktive Findings; ein Klick führt zu den fehlschlagenden Controls, dem zuständigen Projekt und dem verantwortlichen Engineer.
Verfolgen Sie Deployment-Verteilung, Souveränitätsgrenzen und regionsübergreifende Compliance-Unterschiede, ohne zwischen Cloud-Konsolen oder Tabellen zu wechseln.
Jeder Run, in Echtzeit verfolgt.
Run-Dashboard. Jede WOMBATpass-Prüfung erzeugt einen vollständig dokumentierten Run: Zeitstempel, geänderte Controls, Erfolgsquoten pro Säule und das Teammitglied, das ihn ausgelöst hat.
Vergleichen Sie Runs nebeneinander, um Regressionen sofort zu erkennen. Jeder Run verweist auf den vollständigen Pass des geprüften Projekts, damit nichts untergeht.
Keine hartcodierten Zugangsdaten.
Secret-Scanner. WOMBATpass durchsucht jede IaC-Datei nach hartcodierten API-Keys, Tokens, Passwörtern und Zertifikaten, bevor sie ins Repository oder in die Cloud gelangen.
Jedes Finding enthält den genauen Dateipfad, die Zeilennummer, das gefundene Muster und einen Behebungshinweis. Unterdrückungen werden mit vollständigem Audit-Trail erfasst.
Audit-Nachweise, automatisch erzeugt.
Evidence Locker. Jeder Run erzeugt Evidenzpakete, die direkt Zertifizierungs-Frameworks zugeordnet sind. Der Evidence Locker ordnet sie nach Framework, Control und Datum — immer aktuell, immer teilbar.
Teilen Sie schreibgeschützte Nachweis-Links mit Prüfern, ohne manuelle Exporte. Die Pakete enthalten Pass/Fail-Zusammenfassungen, Waiver-Dokumentation und Screenshots mit Zeitstempel.
Vom Finding zur Behebung, schneller.
Error-Sprint-Planung. Jedes FAIL eröffnet einen strukturierten Sprint-Plan. Findings werden nach Säule und Schweregrad gruppiert, für häufige Muster entstehen Auto-Fix-Vorschläge, und Zuständigkeiten sind in Sekunden vergeben.
Verfolgen Sie den Fortschritt, während Findings geschlossen werden. Jede Behebung verweist auf den auslösenden Run, das verantwortliche Teammitglied und das zugehörige Jira- oder RFC-Ticket.
Für jede Rolle gebaut.
Vom CISO, der die Management-Sicht braucht, bis zum Engineer, der Details auf Zeilenebene benötigt: WOMBATpass hat für jede Interessengruppe eine Ansicht.
Controls-Übersicht
Durchsuchen und filtern Sie jeden Wombat-Control nach Säule, Schweregrad und Framework-Zuordnung. Sehen Sie auf einen Blick, welche Controls welche Compliance-Anforderungen abdecken.
Modulaufschlüsselung
Erfolgsquote pro Terraform-Modul. Sehen Sie, welche Module die meisten Fehler verursachen, und priorisieren Sie Behebungen nach tatsächlicher Wirkung.
API-Key-Verwaltung
API-Keys pro Projekt ausstellen, rotieren und widerrufen. Keys auf Lese- oder Lese-/Schreibzugriff beschränken. Jede Key-Aktion wird mit ausstellendem Nutzer und Zeitstempel protokolliert.
SSO & Identität
SAML-2.0- und OIDC-Integration direkt eingebaut. IdP-Gruppen werden automatisch WOMBATpass-Rollen zugeordnet — kein manuelles Anlegen von Nutzern nötig.
Projekt- & Nutzerzuordnung
Weisen Sie Engineers mit feingranularen Berechtigungen Projekten zu. Die Sichtbarkeit ist auf das beschränkt, was jede Rolle tatsächlich braucht — keine unnötige Offenlegung sensibler Compliance-Daten.
Check-Übersicht des Runs
Schlüsseln Sie einzelne Control-Ergebnisse für jeden Run auf. Filtern Sie nach PASS, FAIL, SKIP oder WAIVED. Sortieren Sie nach Säule, Schweregrad oder Blast Radius und exportieren Sie für Berichte.
Vier Blickwinkel. Ein Compliance-Standard.
WOMBATpass bewertet Ihre Infrastruktur aus vier sich ergänzenden Blickwinkeln und macht Compliance-Entscheidungen nachvollziehbar, wiederholbar und prüfbar.
Basis-Controls
Tagging-Strategien, Ressourcenkonfiguration und Account-Leitplanken, bei jedem Run automatisch geprüft.
Governance as Code
Policy-Durchsetzung als Code: Strategische Entscheidungen bleiben über Zeit und Teams hinweg konsistent.
Netzwerk & Residenz
Netzwerktopologie, Datenresidenz und Souveränität: anbieterneutrale Wombat-Controls für jede Cloud.
Zero-Trust-Sicherheit
IAM nach Least Privilege, Verschlüsselung im Ruhezustand und Härtungs-Controls; Ergebnisse sind PASS, FAIL, SKIP oder WAIVED.
Mehr als Pass und Fail.
WOMBATpass ergänzt Control-Prüfungen um tiefe Compliance-Intelligenz und macht die Risikopriorisierung konkret und umsetzbar.
Analyse von Terraform-Plänen
Parst die Plan-Ausgabe und bewertet Sicherheits-, Compliance- und Blast-Radius-Auswirkungen anstehender Änderungen — noch vor terraform apply.
Analyse von Angriffspfaden
Visualisiert Angriffsketten, die zu fehlschlagenden Controls führen. Schweregrad-Badges und direkte Behebungslinks machen die Risikopriorisierung konkret.
Blast-Radius-Scoring
Jeder Control trägt einen Blast-Radius-Score, der die mögliche Ausfallwirkung beziffert. Priorisieren Sie Behebungen nach tatsächlichem Risiko.
Drift-Erkennung
Controls, die zwischen Runs ohne explizite Codeänderung ihren Status wechseln, werden sofort sichtbar — erkannt, bevor Drift in Produktion entsteht.
CO₂-Fußabdruck & ESG
Das ESG-Modul schätzt die CO₂-Wirkung jeder Entscheidung zu Cloud-Workloads. Pro Control erfasst und automatisch in die PDF-Compliance-Berichte übernommen.
Waiver & Risikoakzeptanz
Controls bewusst mit schriftlicher Begründung überspringen. Risikoakzeptanzen enthalten Genehmiger, RFC-/Jira-Link und Ablaufdatum — vollständig nachvollziehbar.
Wie die Komponenten zusammenspielen.
Jede Komponente ist unabhängig deploybar. Nutzen Sie die CLI allein in CI/CD-Pipelines und ergänzen Sie Server und Dashboard, wenn Sie dauerhafte Historie und visuelle Analyse brauchen.
Dein Score, bereit für die README.
Mach aus jedem WOMBATpass-Lauf eine 1200×630 Score-Karte und ein README-Badge. JSON einfügen, Karte herunterladen — und das Ergebnis reist mit deinem Repository.
Score-Karte erzeugen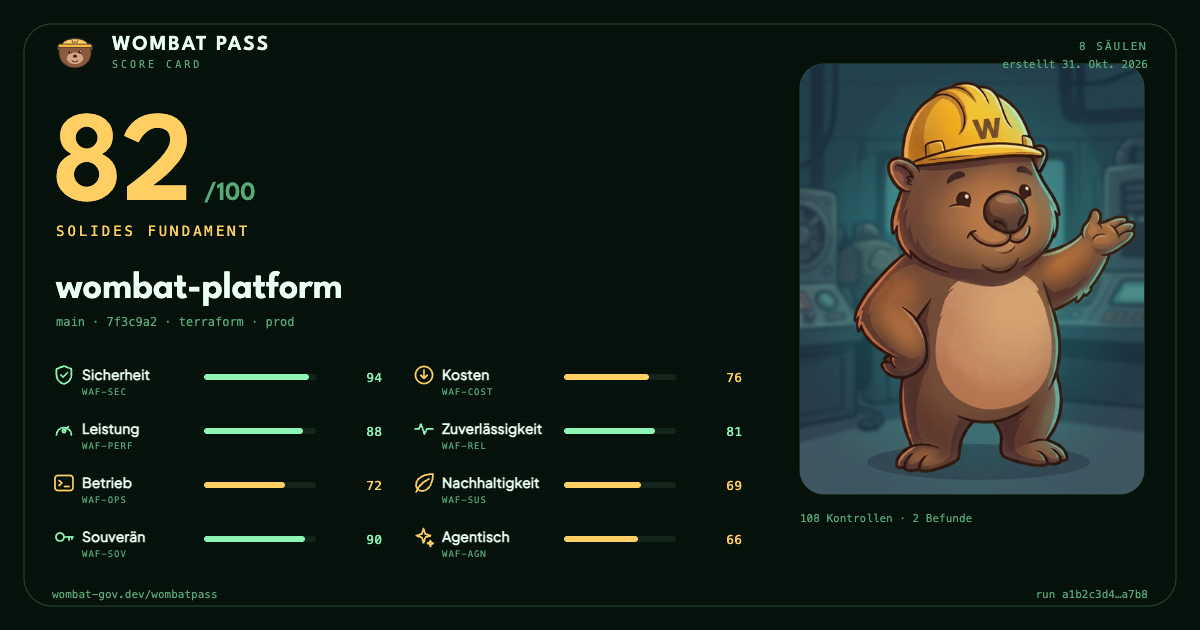
Starten Sie Ihren ersten Scan.
Laden Sie die Wombat-Controls herunter, lassen Sie WOMBATpass über Ihren Terraform- oder CDK-Code laufen und erhalten Sie in Minuten einen vollständigen Compliance-Bericht.
